Black Friday e Natal ampliam a pressão sobre o comércio e exigem atenção a ataques que podem interromper operações e comprometer o faturamento
Enquanto empresas se preparam para aumentar as vendas no último trimestre do ano, criminosos digitais também encontram oportunidades para explorar sistemas sobrecarregados e falhas de segurança. Um relatório da Akamai, divulgado em julho de 2026, identificou que o varejo concentrou 84% dos quase 3 trilhões de ataques distribuídos de negação de serviço direcionados à camada de aplicação do setor de comércio em 2025.
Conhecidos como DDoS, esses ataques buscam sobrecarregar plataformas e podem impedir o acesso de clientes, interromper pagamentos e comprometer vendas justamente nos períodos de maior movimentação.
Em determinadas situações, o objetivo pode ser menos evidente: gerar tráfego artificial para obrigar empresas a ampliar sua infraestrutura tecnológica, aumentando despesas sem que exista um crescimento real da demanda.
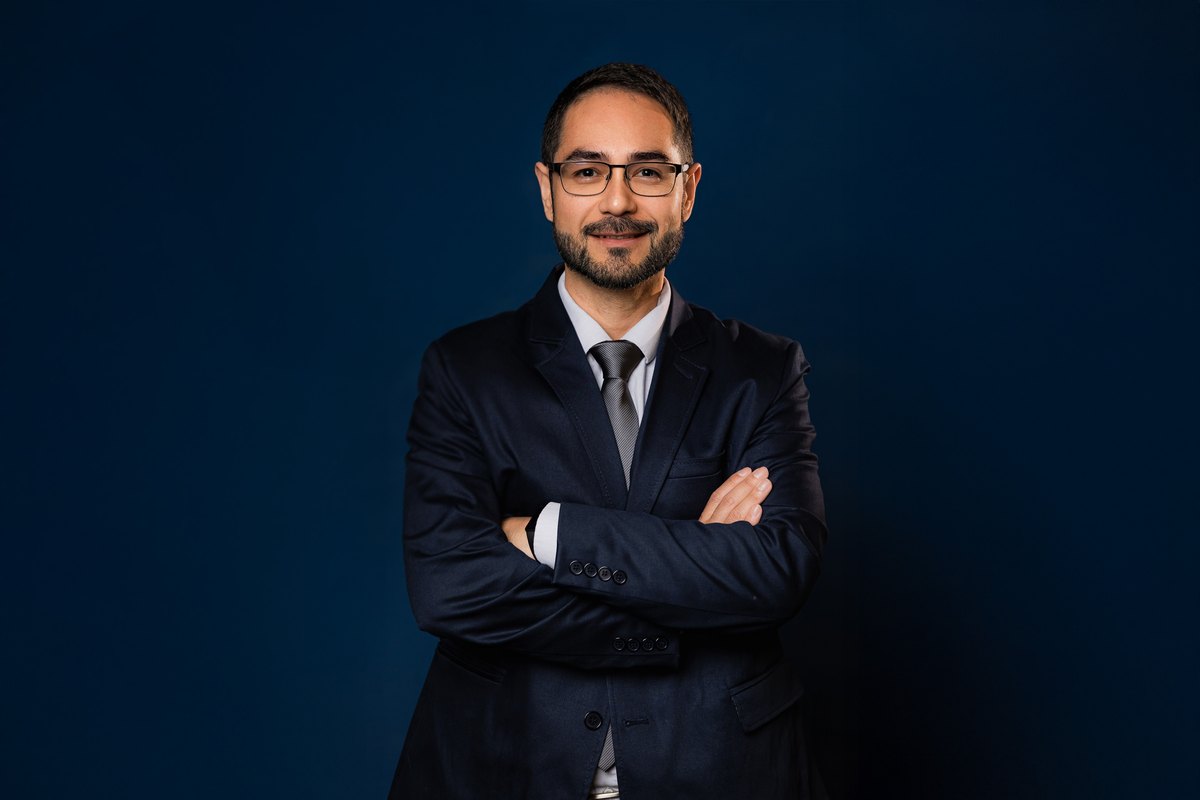
Para Hesron Hori, especialista em segurança da informação, sócio e diretor de Risk Assessment da Under Protection, o risco está na diferença entre preparar uma operação para vender mais e garantir que ela consiga resistir a ataques.
“Quando uma empresa se organiza para uma grande campanha, normalmente reforça estoques, atendimento, logística e capacidade dos sistemas. Mas os criminosos também conhecem o calendário do comércio e podem aproveitar esse movimento para explorar vulnerabilidades. O problema é que, durante um pico de vendas, qualquer instabilidade pode ser interpretada como excesso de acessos, quando, na verdade, existe uma tentativa de ataque acontecendo”, explica.
Datas como o Dia das Crianças, a Black Friday, marcada para 27 de novembro, e o Natal fazem parte de um calendário de forte movimentação comercial. Com a proximidade das duas últimas campanhas de 2026, o setor precisa lidar não apenas com o aumento das transações, mas também com a possibilidade de ataques que explorem justamente essa concentração de consumidores. Durante esses períodos, diferentes sistemas precisam funcionar simultaneamente, incluindo plataformas de pagamento, controle de estoque, atendimento e logística.
O levantamento da Akamai também revelou que os ataques direcionados às interfaces de programação de aplicações, conhecidas como APIs, cresceram 9% em um ano. Essas conexões permitem a comunicação entre sistemas e são fundamentais para o funcionamento das lojas virtuais, mas podem representar pontos de exposição quando não recebem controles adequados de segurança.
Quando um ataque parece apenas excesso de acessos
Um dos principais desafios para as empresas é distinguir o crescimento legítimo do tráfego de atividades maliciosas. Durante campanhas comerciais, o aumento repentino de visitantes, as tentativas simultâneas de pagamento e a lentidão de determinadas aplicações podem ser considerados comportamentos esperados.
O problema é que nem todo aumento de acessos representa consumidores interessados em comprar. Sistemas automatizados podem simular o comportamento de visitantes legítimos, criando uma demanda artificial que leva plataformas a ampliar sua capacidade de processamento. Em ambientes de computação em nuvem, nos quais parte dos custos acompanha o consumo de recursos, essa movimentação pode resultar em despesas adicionais mesmo sem provocar a indisponibilidade do site.
Esse contexto pode favorecer tentativas de invasão de contas, uso de credenciais vazadas, exploração de vulnerabilidades e ataques automatizados. Quando não existe monitoramento adequado, o tempo necessário para identificar uma ameaça pode aumentar, permitindo que o incidente evolua antes de ser contido.
Segundo Hesron, o problema se agrava quando a prioridade de manter as vendas funcionando impede uma investigação rápida. “Imagine uma loja virtual que começa a apresentar lentidão justamente no dia de maior faturamento. A primeira reação pode ser aumentar a capacidade dos servidores e tentar manter a plataforma disponível. Mas, se o problema estiver relacionado a um ataque, essa medida isolada não resolve a ameaça. É preciso entender a origem do tráfego, identificar comportamentos suspeitos e agir sem comprometer os serviços essenciais. A segurança não pode depender apenas de uma reação quando o sistema já parou”, alerta.
Ataques podem elevar custos e reduzir a competitividade
O impacto financeiro de um incidente digital não depende necessariamente do roubo de informações. Uma plataforma indisponível durante uma campanha pode resultar em pedidos não concluídos, abandono de carrinhos, falhas no atendimento e perda de oportunidades comerciais.
Mas existe outra possibilidade de prejuízo: ataques direcionados ao consumo de recursos tecnológicos. Nesse tipo de ação, o tráfego artificial pode acionar mecanismos automáticos de expansão da infraestrutura, aumentando gastos com servidores, processamento e serviços contratados para manter a operação disponível. Trata-se de uma forma de ataque financeiro indireto, na qual o prejuízo pode aparecer na conta operacional antes mesmo de uma interrupção do serviço.
Em uma hipótese de ação deliberada de concorrência desleal, esse mecanismo poderia ser utilizado para pressionar os custos de uma plataforma rival. A estratégia consistiria em simular um volume elevado de visitantes legítimos, levando a empresa atacada a ampliar sua capacidade tecnológica para atender a uma demanda que, na realidade, não existe. A identificação da autoria e de eventual motivação concorrencial, porém, dependeria de investigação.
O efeito pode ser especialmente relevante para marketplaces, plataformas que reúnem diferentes lojistas em um mesmo ambiente de vendas. Como os vendedores consideram comissões, despesas logísticas e custos operacionais ao escolher onde anunciar, pequenas diferenças nas taxas podem influenciar a decisão comercial. Se o aumento artificial dos gastos tecnológicos for repassado aos parceiros, a plataforma poderá perder atratividade diante de alternativas mais econômicas.
O risco também envolve a integração entre diferentes serviços. Um problema em uma aplicação de pagamento, por exemplo, pode impedir a finalização das compras mesmo que o site continue acessível. Dependendo da estrutura tecnológica, uma falha em sistemas de estoque ou logística também pode comprometer o processamento dos pedidos.
Por isso, a capacidade de recuperar operações rapidamente deve fazer parte do planejamento de grandes campanhas. Além de identificar quais serviços são indispensáveis para o faturamento, as empresas precisam acompanhar aumentos atípicos no consumo de recursos tecnológicos e avaliar se a expansão da infraestrutura corresponde a uma demanda legítima.
O que precisa ser feito antes da próxima grande campanha
A preparação deve começar antes do aumento das vendas. Entre as medidas recomendadas estão revisar vulnerabilidades, atualizar sistemas, verificar permissões de acesso e testar a capacidade das plataformas de suportar picos de tráfego. Também é importante monitorar atividades automatizadas e estabelecer mecanismos para identificar tentativas de fraude e acessos fora do padrão.
Outro ponto é definir como a empresa deve agir diante de um incidente. Isso inclui estabelecer responsabilidades, criar procedimentos para conter ameaças e testar a recuperação dos serviços mais importantes para a operação. O monitoramento contínuo permite identificar comportamentos suspeitos e responder antes que comprometam uma parcela maior dos sistemas.
Para Hesron, a segurança precisa acompanhar o calendário comercial desde o planejamento, e não apenas durante a execução das campanhas. “As empresas precisam saber quais sistemas sustentam suas vendas, onde estão as principais vulnerabilidades e quanto tempo levariam para recuperar a operação diante de um ataque. Não basta investir para suportar milhares de acessos simultâneos se não houver capacidade de identificar uma atividade maliciosa no meio desse movimento. A diferença está em conseguir vender mais sem perder o controle sobre os riscos que acompanham esse crescimento”, ressalta.
Com a Black Friday e o Natal se aproximando, a preparação tecnológica do varejo passa a envolver duas preocupações simultâneas: garantir a disponibilidade dos serviços e impedir que acessos fraudulentos provoquem gastos desnecessários. Para empresas que operam com margens apertadas, detectar rapidamente um tráfego artificial pode significar não apenas evitar a interrupção das vendas, mas também preservar custos e competitividade durante os períodos de maior faturamento.
Sobre Hesron Hori
Hesron Hori é sócio e diretor de Risk Assessment da Under Protection, especialista em gestão de riscos corporativos e segurança da informação. Atua há mais de uma década na avaliação de vulnerabilidades, governança digital e continuidade operacional, apoiando empresas na identificação e mitigação de riscos que afetam resultados, operações e reputação. Formado em Segurança da Informação, possui MBA em Administração, Finanças e Geração de Valor pela PUCRS.
Sobre a Under Protection
Com mais de 25 anos de atuação, a Under Protection é especializada em cibersegurança e continuidade operacional. Criadora das metodologias LISA e NG LISA, combina monitoramento em tempo real, resposta imediata e análise integrada de pessoas, processos e tecnologia. A empresa também opera um centro de operações de segurança (NG SOC) que monitora ambientes 24/7. Mais informações: underprotection.com.br.
Fonte de pesquisa: Akamai; Serasa Experian.